Bảo mật dữ liệu trên Odoo
Tập trung dữ liệu trên Odoo ERP mang lại hiệu suất vượt trội, nhưng chỉ một sơ suất trong phân quyền hay cấu hình hạ tầng cũng có thể dẫn đến rò rỉ tài sản số giá trị nhất của doanh nghiệp.
Odoo có an toàn không? Bảo mật Odoo Cloud vs On-Premise khác gì nhau?
Khám phá ngay cơ chế bảo mật Odoo, yêu cầu tuân thủ pháp lý tại Việt Nam và checklist triển khai an toàn từ chuyên gia.
Odoo có an toàn không?
Có. Odoo được xây dựng với nhiều lớp kiểm soát bảo mật, bao gồm quản lý quyền truy cập, Record Rules, xác thực hai yếu tố, bảo vệ dữ liệu khi truyền và khi lưu trữ, bảo vệ hạ tầng mạng, sao lưu và khôi phục dữ liệu. Odoo cũng công bố các biện pháp bảo mật dành cho Odoo Cloud như mã hóa dữ liệu, network defense và cơ chế backup/disaster recovery.
Tuy nhiên, Odoo có an toàn hay không không chỉ phụ thuộc vào bản thân phần mềm. Mức độ bảo mật thực tế còn phụ thuộc vào:
- Cách doanh nghiệp thiết lập quyền người dùng.
- Cấu hình ACL và Record Rules.
- Việc sử dụng 2FA/MFA.
- Cách bảo vệ tài khoản quản trị.
- Phiên bản Odoo và quá trình cập nhật bảo mật.
- Chất lượng của các custom module.
- Hạ tầng Cloud hoặc On-Premise.
- Cách quản lý backup và quyền truy cập backup.
- Việc bảo vệ API, máy chủ và các dịch vụ tích hợp.
- Quy trình quản trị dữ liệu và đào tạo nhân viên.
Do đó, triển khai Odoo an toàn cần được tiếp cận theo mô hình Defense-in-Depth, tức là sử dụng nhiều lớp bảo vệ thay vì chỉ dựa vào một cơ chế duy nhất.
Trước khi đi sâu vào các cơ chế phân quyền bảo mật chi tiết, doanh nghiệp nên tìm hiểu Odoo là gì để nắm rõ bức tranh toàn cảnh về hệ thống quản trị ERP này.
1. Bảo mật dữ liệu trên Odoo là gì?
Bảo mật dữ liệu trên Odoo là tập hợp các biện pháp kỹ thuật, quản trị và vận hành nhằm bảo vệ dữ liệu được lưu trữ và xử lý trong hệ thống Odoo khỏi các nguy cơ như:
- Truy cập trái phép.
- Đánh cắp tài khoản.
- Rò rỉ dữ liệu khách hàng.
- Nhân viên truy cập dữ liệu vượt quá quyền hạn.
- Xóa hoặc sửa dữ liệu trái phép.
- Lộ dữ liệu qua API hoặc file export.
- Lỗ hổng từ custom module.
- Tấn công vào máy chủ hoặc ứng dụng web.
- Mất dữ liệu do lỗi phần cứng, phần mềm hoặc sự cố hạ tầng.
- Rủi ro từ backup hoặc hệ thống tích hợp bên ngoài.
Một chiến lược bảo mật Odoo đầy đủ cần bảo vệ đồng thời tài khoản, ứng dụng, dữ liệu, API, hạ tầng, backup và quy trình vận hành.
2. Kiến trúc bảo mật của Odoo
Odoo sử dụng nhiều cơ chế khác nhau để kiểm soát quyền truy cập và bảo vệ dữ liệu. Trong đó, Groups, Access Rights và Record Rules là các thành phần quan trọng ở tầng ứng dụng. Tài liệu Odoo 19 mô tả Access Rights là lớp quyền xác định người dùng hoặc nhóm có thể truy cập và chỉnh sửa nội dung nào, trong khi Record Rules giúp giới hạn quyền truy cập đến từng tập bản ghi cụ thể.
2.1. Groups (Nhóm người dùng theo vai trò)
Thay vì cấp quyền thủ công cho từng cá nhân, Odoo gom người dùng vào các nhóm dựa trên chức danh công việc (ví dụ: Nhân viên kinh doanh, Trưởng phòng Kế toán, Quản trị hệ thống...). Việc này giúp doanh nghiệp áp dụng chính sách bảo mật đồng bộ và quản lý dễ dàng hơn.
2.2. Access Rights (Quyền thao tác trên Bảng dữ liệu)
Access Rights xác định một Group được phép thực hiện những thao tác cơ bản nào trên một tính năng/bảng dữ liệu (Model):
- Read: Xem dữ liệu
- Create: Tạo mới
- Write: Chỉnh sửa
- Unlink/Delete: Xóa
Quy tắc: Áp dụng Principle of Least Privilege (Nguyên tắc quyền tối thiểu) — chỉ cấp vừa đủ quyền để nhân viên hoàn thành công việc.
2.3. Record Rules (Phân quyền sâu đến từng dòng bản ghi)
Nếu Access Rights cho phép xem bảng CRM, thì Record Rules quyết định nhìn thấy chính xác dòng dữ liệu nào trong bảng đó (dựa trên điều kiện/domain).
Ví dụ:
- Sale A chỉ thấy các cơ hội kinh doanh do mình phụ trách.
- Nhân viên Kho nhánh Hà Nội chỉ xem được tồn kho tại Hà Nội.
- Trưởng phòng thấy toàn bộ dữ liệu của các nhóm viên bên dưới.
2.4. Phân quyền cấp trường (Field-level Security)
Với các dữ liệu siêu nhạy cảm, Odoo cho phép ẩn/hiện hoặc chặn sửa trên từng ô thông tin cụ thể (thông qua thuộc tính groups).
Dữ liệu áp dụng: Mức lương, giá vốn, % chiết khấu đặc biệt, số tài khoản ngân hàng, thông tin định danh cá nhân (CCCD/CMND).
Việc thiết lập các lớp an ninh dữ liệu cần được chú trọng ngay từ giai đoạn chuẩn bị và di chuyển dữ liệu sang Odoo an toàn nhằm tránh thất thoát thông tin quan trọng.
3. Odoo bảo vệ dữ liệu bằng cách nào?
Việc bảo vệ dữ liệu trên Odoo được thực hiện qua 3 lớp phòng thủ chính, trong đó mức độ an toàn thực tế phụ thuộc vào cả tính năng sẵn có của Odoo lẫn cách doanh nghiệp vận hành.
3.1. Mã hóa dữ liệu khi truyền tải (Data in Transit)
Odoo Cloud: Tự động bảo vệ qua giao thức HTTPS với mã hóa SSL 256-bit (chuỗi chứng chỉ SHA-2, khóa 2048-bit).
Odoo On-Premise: Doanh nghiệp phải tự cấu hình HTTPS/TLS trên Web Server/Reverse Proxy và gia hạn chứng chỉ định kỳ.
Lưu ý: Việc dữ liệu có được mã hóa đường truyền hay không phụ thuộc trực tiếp vào cách bạn cấu hình hạ tầng.
3.2. Mã hóa dữ liệu khi lưu trữ (Data at Rest)
Odoo Cloud: Mọi dữ liệu (Database + Filestore) ở môi trường live lẫn backup đều được Odoo mã hóa tự động bằng chuẩn AES-256.
Odoo On-Premise: Doanh nghiệp phải tự chịu trách nhiệm thiết lập:
Mã hóa ổ đĩa (Disk encryption) và mã hóa Database.
Quản lý quyền truy cập máy chủ Linux, PostgreSQL, file backup và API key.
3.3. Bảo vệ mật khẩu và tài khoản
Tài khoản người dùng là "cửa ngõ" dễ bị tấn công nhất. Doanh nghiệp cần tuân thủ 5 nguyên tắc:
Chính sách mật khẩu: Bắt buộc mật khẩu mạnh, tuyệt đối không dùng chung hay chia sẻ tài khoản.
Vòng đời tài khoản: Tắt ngay quyền truy cập khi nhân viên nghỉ việc; rà soát định kỳ các tài khoản quyền cao.
Bật 2FA/MFA: Kích hoạt xác thực hai yếu tố cho tất cả nhân sự chủ chốt (Kế toán, IT, Quản trị).
Hạn chế Admin: Tối thiểu hóa số lượng tài khoản có quyền Quản trị viên (Administrator).
Cảnh báo Superuser Mode: Chế độ Superuser trong Odoo có thể bỏ qua (bypass) mọi Access Rights và Record Rules. Chỉ dùng chế độ này khi thực sự cần thiết và phải được kiểm soát cực kỳ nghiêm ngặt..
4. Xác thực 2FA/MFA trên Odoo
Xác thực hai yếu tố (2FA/MFA) tạo thêm một lớp "lá chắn" quan trọng: dù lộ mật khẩu, kẻ tấn công vẫn không thể đăng nhập nếu không có mã xác thực bổ sung. Odoo cho phép thiết lập và bắt buộc sử dụng 2FA ngay trong phần quản trị người dùng.
Nhóm tài khoản bắt buộc phải bật 2FA/MFA:
- Quản trị hệ thống: Administrator, IT Admin.
- Dữ liệu nhạy cảm: Kế toán trưởng, Giám đốc, HR.
- Tác nghiệp từ xa: Các tài khoản truy cập Odoo ngoài mạng nội bộ công ty.
5. Nhật ký, Tracking và Audit Trail trong Odoo
Để tránh nhầm lẫn, Odoo chia cơ chế truy vết lịch sử thành 3 cấp độ riêng biệt phục vụ cho từng mục đích quản trị:
Chatter & Field Tracking: Theo dõi lịch sử chỉnh sửa chi tiết từng trường dữ liệu ngay trên giao diện bản ghi (ai sửa cái gì, vào lúc nào).
Accounting Audit Trail: Lớp kiểm soát chuyên sâu cho tài chính – kế toán. Báo cáo audit trail giúp truy vết các giao dịch phát sinh và hỗ trợ chế độ Restrictive Audit Trail để ngăn chặn/kiểm soát việc xóa dữ liệu trái phép.
Platform Audit Logs (Odoo Online): Nhật ký ghi nhận các thao tác quản trị ở tầng hạ tầng nền tảng.
Lưu ý: Nếu doanh nghiệp có nhu cầu giám sát chuyên sâu (ví dụ: vết đăng nhập, xem dữ liệu, xuất file), có thể cài đặt thêm các custom module audit nâng cao.
Bên cạnh bảo mật nội bộ, vấn đề mã hóa và phân quyền API cũng cực kỳ quan trọng khi doanh nghiệp thực hiện tích hợp Odoo ERP với các phần mềm thứ ba.
6. Backup & Khôi phục sự cố
Một hệ thống ERP an toàn không chỉ chống tấn công mà phải sẵn sàng khôi phục ngay khi gặp sự cố. Cơ chế này phụ thuộc vào mô hình triển khai:
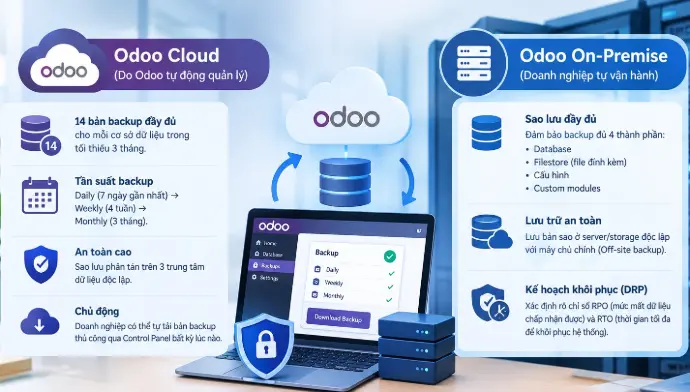
6.1. Odoo Cloud (Do Odoo tự động quản lý)
Odoo lưu trữ 14 bản backup đầy đủ cho mỗi cơ sở dữ liệu trong tối thiểu 3 tháng:
Tần suất: Backup daily (7 ngày gần nhất) → weekly (4 tuần) → monthly (3 tháng).
An toàn cao: Sao lưu phân tán trên 3 trung tâm dữ liệu độc lập.
Chủ động: Doanh nghiệp có thể tự tải bản backup thủ công qua Control Panel bất kỳ lúc nào.
6.2. Odoo On-Premise (Do doanh nghiệp tự vận hành)
Doanh nghiệp phải chủ động xây dựng chiến lược toàn diện gồm:
Sao lưu đầy đủ: Đảm bảo backup đủ 4 thành phần — Database, Filestore (file đính kèm), Cấu hình và Custom modules.
Lưu trữ an toàn: Lưu bản sao ở server/storage độc lập với máy chủ chính (Off-site backup).
Kế hoạch khôi phục (DRP): Xác định rõ chỉ số RPO (mức mất dữ liệu chấp nhận được) và RTO (thời gian tối đa để khôi phục hệ thống).
⚠Lưu ý: Backup mà chưa từng thử nghiệm diễn tập khôi phục (Restore Test) thì không được coi là một chiến lược hoàn chỉnh.
7. Odoo Cloud, Odoo.sh và On-Premise: mô hình nào bảo mật hơn?
Không có câu trả lời tuyệt đối rằng Cloud hay On-Premise luôn an toàn hơn.
Mức độ bảo mật phụ thuộc vào yêu cầu doanh nghiệp, kiến trúc triển khai và năng lực quản trị.
|
Tiêu chí |
Odoo Online |
Odoo.sh |
On-Premise |
|
Quản lý hạ tầng |
Odoo |
Odoo + mô hình PaaS |
Doanh nghiệp/đối tác |
|
Vận hành máy chủ |
Odoo quản lý |
Odoo quản lý nền tảng |
Doanh nghiệp chịu trách nhiệm |
|
Custom module |
Hạn chế hơn |
Phù hợp cho custom |
Linh hoạt cao |
|
Backup |
Có cơ chế backup của Odoo |
Có cơ chế backup của Odoo |
Do doanh nghiệp xây dựng |
|
Cập nhật |
Theo nền tảng Odoo Online |
Theo quy trình Odoo.sh |
Do doanh nghiệp quản lý |
|
Kiểm soát hạ tầng |
Thấp hơn |
Trung bình |
Cao |
|
Trách nhiệm bảo mật |
Chia sẻ với Odoo |
Chia sẻ với Odoo |
Doanh nghiệp chịu nhiều hơn |
|
Phù hợp |
Doanh nghiệp muốn đơn giản hóa vận hành |
Doanh nghiệp cần tùy chỉnh và CI/CD |
Doanh nghiệp có yêu cầu hạ tầng riêng |
Odoo hiện công bố các nhà cung cấp hạ tầng khác nhau cho Odoo Cloud tùy khu vực và dịch vụ, trong đó có OVHCloud, Google Cloud và AWS cho một số vùng hosting; các chứng nhận như ISO 27001, SOC 2 và PCI-DSS được nêu ở cấp độ data center/provider tương ứng. Do đó, không nên diễn đạt rằng toàn bộ Odoo Cloud “đạt ISO 27001” theo nghĩa một chứng nhận duy nhất áp dụng cho toàn bộ dịch vụ.
8. Những rủi ro bảo mật Odoo doanh nghiệp thường gặp
Ngay cả khi phần mềm Odoo an toàn, hệ thống vẫn có thể bị xâm nhập do các lỗ hổng vận hành sau:
8.1. Chiếm quyền tài khoản (Account Takeover)
Nguyên nhân: Dùng mật khẩu yếu, chia sẻ tài khoản chung, không thu hồi quyền của nhân viên đã nghỉ việc hoặc bị dính Phishing.
Giải pháp: Cưỡng chế bật MFA/2FA, thiết lập Password Policy và quản lý chặt vòng đời tài khoản.
8.2. Phân quyền quá rộng (Excessive Permissions)
Nguyên nhân: Nhân viên truy cập, chỉnh sửa hoặc thấy được các dữ liệu kinh doanh/lương thưởng không thuộc phạm vi công việc.
Giải pháp: Rà soát định kỳ Groups, Access Rights và Record Rules theo đúng nguyên tắc quyền tối thiểu.
8.3. Rò rỉ dữ liệu qua Export & API
Nguyên nhân: Lạm dụng tính năng Export file Excel hoặc không kiểm soát các API Key kết nối với ứng dụng bên thứ ba (Website, CRM, POS).
Giải pháp: Tắt quyền Export đối với các nhân sự không cần thiết; quản lý mã hóa và giới hạn phạm vi truy cập của API Key.
8.4. Lỗ hổng từ Custom Module
Nguyên nhân: Tùy biến mã nguồn không chuẩn, viết truy vấn SQL thô bypass ORM của Odoo, hoặc thiếu xác thực trên các API endpoint tự viết.
Giải pháp: Bắt buộc thực hiện Code Review và Security Audit chuyên sâu trước khi đưa bất kỳ module custom nào lên bản Production.
8.5. Hạ tầng máy chủ không an toàn (On-Premise)
Nguyên nhân: Odoo cấu hình đúng nhưng máy chủ Linux, cơ sở dữ liệu PostgreSQL, cổng SSH, SSL hay Firewall bị bỏ ngỏ.
Giải pháp: Thiết lập Reverse Proxy, gia cố hệ điều hành (Server Hardening), bật WAF và cập nhật bản vá bảo mật định kỳ..
9. Bảo mật Odoo và Nghị định 13/2023/NĐ-CP
Nghị định 13/2023/NĐ-CP bắt buộc các doanh nghiệp quản lý dữ liệu cá nhân (Khách hàng, Nhân sự, Đối tác) trên Odoo phải có biện pháp bảo vệ ngay từ khâu thiết kế hệ thống.
9.1. Odoo hỗ trợ những công cụ kỹ thuật gì?
Odoo cung cấp sẵn các tính năng nền tảng đáp ứng yêu cầu kỹ thuật của Nghị định:
Phân quyền & Kiểm soát truy cập: Giới hạn chính xác ai được xem/chỉnh sửa thông tin cá nhân.
Theo dõi & Lịch sử (Audit/Tracking): Ghi vết các thao tác tác động lên dữ liệu.
Quản lý vòng đời dữ liệu: Cho phép xuất (Export), xóa hoặc ẩn danh (Anonymize) thông tin cá nhân theo yêu cầu của chủ thể dữ liệu.
9.2. Vì sao chỉ cài Odoo là CHƯA ĐỦ để đạt tuân thủ?
Phần mềm chỉ là công cụ. Việc tuân thủ pháp lý hoàn toàn phụ thuộc vào Quy trình & Chính sách của doanh nghiệp:
Sự đồng ý & Mục đích: Đã thu thập đúng sự đồng ý (Consent) của khách hàng/nhân sự hay chưa?
Phạm vi & Thời gian lưu trữ: Có lưu trữ dữ liệu thừa hoặc giữ quá thời hạn quy định không?
Chia sẻ bên thứ ba: Quy trình gửi dữ liệu cho đơn vị vận chuyển, thanh toán hoặc đối tác đã có thỏa thuận bảo mật chưa?
Phản ứng sự cố: Có kịch bản xử lý và báo cáo khi xảy ra rò rỉ dữ liệu hay không?
Do đó, doanh nghiệp nên kết hợp giải pháp công nghệ + quy trình quản trị + yêu cầu pháp lý thay vì chỉ dựa vào phần mềm.
10. Odoo và GDPR
Nếu doanh nghiệp Việt Nam phục vụ khách hàng hoặc hợp tác với đối tác thuộc Liên minh Châu Âu (EU), việc tuân thủ GDPR là bắt buộc.
Tương tự như Nghị định 13, việc sử dụng Odoo không đồng nghĩa với việc tự động đạt chuẩn GDPR. Odoo chỉ đóng vai trò cung cấp hạ tầng kỹ thuật hỗ trợ.
Quản trị trọn vẹn vòng đời dữ liệu theo GDPR
Doanh nghiệp cần kiểm soát dữ liệu trên Odoo qua 7 giai đoạn:
Thu thập → Sử dụng → Lưu trữ → Chia sẻ → Truy cập → Thay đổi → Xóa
6 câu hỏi cốt lõi doanh nghiệp phải tự trả lời:
- Ai được xem dữ liệu?
- Dữ liệu được lưu ở đâu?
- Dữ liệu được chia sẻ với bên thứ ba nào?
- Bao lâu dữ liệu được lưu trữ?
- Khi nào dữ liệu phải được xóa hoặc ẩn danh?
- Doanh nghiệp xử lý yêu cầu của chủ thể dữ liệu như thế nào?
11. 12 giải pháp tăng cường bảo mật cho hệ thống Odoo
1. Áp dụng nguyên tắc quyền tối thiểu: Chỉ cấp cho nhân viên những quyền cần thiết để hoàn thành công việc.
2. Rà soát Groups, Access Rights và Record Rules: Kiểm tra định kỳ xem quyền hiện tại có còn phù hợp với chức năng của từng vị trí hay không.
3. Bật 2FA/MFA: Ưu tiên cho Administrator và các tài khoản có quyền truy cập dữ liệu nhạy cảm.
4. Hạn chế quyền Administrator và Superuser: Không sử dụng tài khoản quản trị chung. Mỗi tài khoản cần có danh tính rõ ràng để dễ truy vết.
5. Kiểm soát quyền Export: Chỉ cấp quyền export cho những vị trí thực sự cần thiết.
6. Bảo vệ API và API key: Rà soát toàn bộ API tích hợp với:
- Website
- Mobile app
- CRM
- Payment gateway
- Hệ thống vận chuyển
- Phần mềm kế toán
- Hệ thống bên thứ ba
API key không nên được lưu hoặc chia sẻ tùy tiện.
7. Sử dụng HTTPS: Đặc biệt với Odoo On-Premise, HTTPS/TLS cần được triển khai đúng cách và chứng chỉ phải được quản lý định kỳ.
8. Bảo vệ hạ tầng bằng Firewall/WAF: Doanh nghiệp có thể xem xét reverse proxy, firewall, WAF và các cơ chế rate limiting phù hợp.
Odoo Cloud cũng công bố các biện pháp network defense như firewall, intrusion prevention và các cơ chế giảm thiểu brute-force attacks.
9. Backup và Disaster Recovery: Không chỉ backup database mà cần xem xét toàn bộ dữ liệu cần thiết để khôi phục hệ thống.
Quan trọng nhất là thử restore định kỳ.
10. Kiểm tra custom module: Thực hiện:
- Secure Code Review
- Dependency Review
- Access Control Review
- API Security Review
- Kiểm tra input validation
- Kiểm tra quyền truy cập dữ liệu
11. Cập nhật và quản lý phiên bản: Doanh nghiệp nên có quy trình theo dõi:
- Odoo updates
- Security advisories
- Operating system patches
- PostgreSQL updates
- Third-party modules
- Dependencies
12. Đào tạo người dùng: Công nghệ chỉ là một phần của bảo mật.
Nhân viên cần được hướng dẫn về:
- Phishing
- Mật khẩu
- MFA
- Chia sẻ tài khoản
- Xử lý dữ liệu cá nhân
- Export dữ liệu
- Email đáng ngờ
- Quy trình báo cáo sự cố
12. Checklist bảo mật Odoo cho doanh nghiệp
Doanh nghiệp có thể sử dụng checklist dưới đây trước khi đưa hệ thống Odoo vào production:
Tài khoản
- Mỗi nhân viên có tài khoản riêng
- Không sử dụng tài khoản chung
- Tài khoản nhân viên nghỉ việc đã được khóa
- Administrator được giới hạn
2FA/MFA đã được bật cho tài khoản quan trọng.
Phân quyền
- Groups được thiết kế theo vai trò
- Access Rights được rà soát
- Record Rules được kiểm tra
- Quyền xem dữ liệu nhạy cảm được hạn chế
- Quyền Export được kiểm soát
- Quyền Superuser được hạn chế
Hạ tầng
- HTTPS được bật
- Firewall được cấu hình
- Reverse proxy được bảo vệ
- Server được cập nhật
- Database được bảo vệ
- API được xác thực
Dữ liệu
- Có backup định kỳ
- Backup được lưu tách biệt
- Định kỳ kiểm tra restore
- Có kế hoạch Disaster Recovery
- Xác định RPO/RTO
- Có chính sách lưu trữ dữ liệu
Customization
- Custom module được code review
- Kiểm tra Access Rights
- Kiểm tra Record Rules
- Kiểm tra API
- Kiểm tra dependency
- Không sử dụng module không rõ nguồn gốc
13. Bảo mật Odoo cần được triển khai theo từng lớp
Một hệ thống Odoo an toàn không nên chỉ tập trung vào một giải pháp.
Có thể hình dung kiến trúc bảo mật theo các lớp:
Người dùng
↓
MFA / Authentication
↓
Groups / Access Rights / Record Rules
↓
Odoo Application
↓
Custom Modules & API
↓
HTTPS / Reverse Proxy / WAF / Firewall
↓
Server / Database
↓
Encryption / Backup
↓
Monitoring / Audit / Disaster Recovery
Mỗi lớp giải quyết một nhóm rủi ro khác nhau.
14. Dịch vụ tư vấn và triển khai Odoo tại BHSoft
Bảo mật nên được xem xét ngay từ giai đoạn thiết kế hệ thống Odoo thay vì chỉ xử lý sau khi phát sinh sự cố. BHSoft - Odoo Partner cung cấp các dịch vụ tư vấn, triển khai, tùy chỉnh và tích hợp Odoo ERP cho doanh nghiệp.
Chúng tôi giúp doanh nghiệp giải quyết triệt để các bài toán:
Tư vấn kiến trúc tối ưu: Chọn đúng mô hình Odoo Cloud, Odoo.sh hay On-Premise theo ngân sách & yêu cầu bảo mật.
Chuẩn hóa phân quyền: Thiết kế chính xác Groups, Access Rights, Record Rules đến cấp trường dữ liệu nhạy cảm (Lương, Giá vốn, Thông tin KH).
Kiểm soát Custom Module & API: Review mã nguồn, chặn lỗ hổng bảo mật từ các tính năng tùy biến và hệ thống tích hợp.
An toàn hạ tầng & Khôi phục: Cấu hình Backup tự động, mã hóa dữ liệu và diễn tập kế hoạch khôi phục sự cố (Disaster Recovery).
Liên hệ ngay với BHSoft để được các chuyên gia hàng đầu tư vấn giải pháp Odoo ERP tối ưu theo quy mô và ngành nghề của bạn!